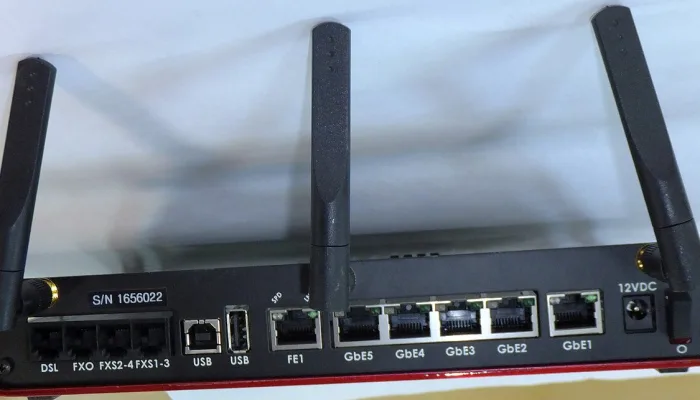
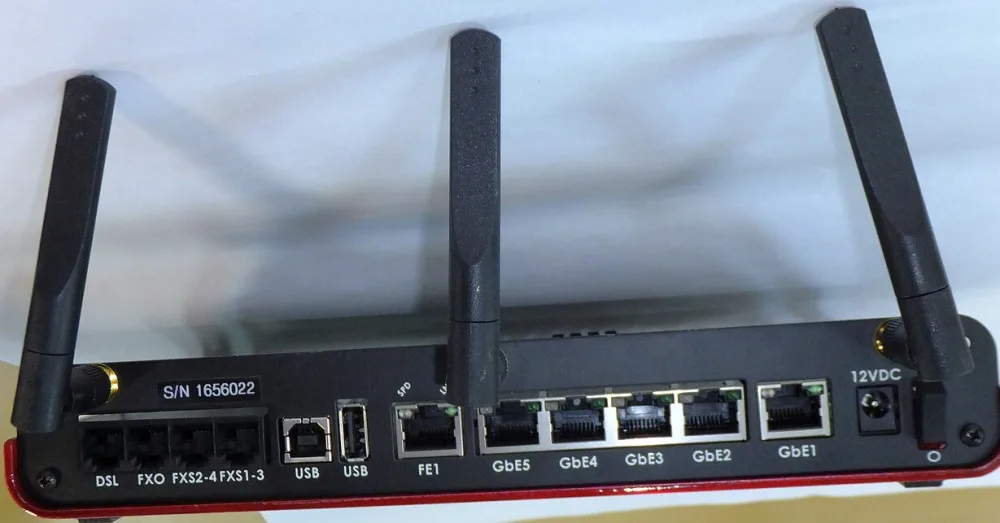
ബ്രോഡ്കോം അധിഷ്ഠിത വൈഫൈ റൂട്ടറുകളിൽ ഗുരുതരമായ ഒരു സുരക്ഷാ പിഴവ് കണ്ടെത്തിയിരിക്കുന്നു. വൈഫൈ പരിധിയിലുള്ള ഒരു അക്രമണകാരിക്ക് പാസ്വേഡ് ആവശ്യമില്ലാതെ തന്നെ ഈ റൂട്ടറുകളിൽ കോഡ് പ്രവർത്തിപ്പിക്കാൻ കഴിയുമെന്ന് സുരക്ഷാ ഗവേഷകൻ ക്വെന്റിൻ കൈസർ വെളിപ്പെടുത്തി. Orange Belgium, Proximus റൂട്ടറുകളിൽ നിന്ന് വയർലെസ് പാസ്വേഡുകൾ ചോർത്താനും കമാൻഡ് ഷെൽ നേടാനും അദ്ദേഹത്തിന് സാധിച്ചു.
ഒക്ടോബർ 16-ന് പ്രസിദ്ധീകരിച്ച ഈ ഗവേഷണം, ബ്രോഡ്കോമിന്റെ വയർലെസ് സോഫ്റ്റ്വെയർ ഉപയോഗിക്കുന്ന നെറ്റ്വർക്കിംഗ് ഉപകരണങ്ങളിൽ വലിയ സുരക്ഷാ ഭീഷണിയുണ്ടെന്ന് ചൂണ്ടിക്കാട്ടുന്നു. താൻ കണ്ടെത്തിയ ബെൽജിയൻ ഗേറ്റ്വേകളിൽ ഒക്ടോബർ 15 വരെയും ഈ പിഴവ് പരിഹരിക്കപ്പെട്ടിട്ടില്ലെന്ന് കൈസർ പറഞ്ഞു. ഇതിനെ WPSplinter എന്നാണ് വിശേഷിപ്പിക്കുന്നത്.
ഈ പ്രശ്നം പരിഹരിക്കുന്നതിനുള്ള പാച്ച് ലഭ്യമാണെന്ന് ബ്രോഡ്കോം നേരത്തെ അറിയിച്ചിരുന്നു. ബ്രോഡ്കോം തങ്ങളുടെ ഉപഭോക്താക്കൾക്ക് വർഷങ്ങളായി ഈ പിഴവില്ലാത്ത അപ്ഡേറ്റ് ചെയ്ത സോഫ്റ്റ്വെയർ വാഗ്ദാനം ചെയ്തിട്ടുണ്ടെന്ന് കൈസറിന്റെ അവതരണത്തിൽ രേഖപ്പെടുത്തിയ ബ്രോഡ്കോം കത്തിടപാടുകൾ പറയുന്നു. പക്ഷേ, നിർമ്മാതാക്കളോ സേവനദാതാക്കളോ ഇത് നിലവിലുള്ള ഉപകരണങ്ങളിൽ പ്രയോഗിച്ചിട്ടില്ലെങ്കിൽ ഉപഭോക്താക്കൾക്ക് ഇപ്പോഴും ഭീഷണിയുണ്ടെന്ന് ഗവേഷകൻ പറയുന്നു. ഒക്ടോബർ 19 വരെ ഈ പിഴവ് ഉപയോഗിച്ചുള്ള യഥാർത്ഥ ആക്രമണങ്ങളൊന്നും റിപ്പോർട്ട് ചെയ്തിട്ടില്ല.
വൈഫൈ പ്രൊട്ടക്റ്റഡ് സെറ്റപ്പ് അഥവാ WPS സംവിധാനത്തിലെ പ്രശ്നങ്ങളാണ് ഈ കേടുപാടുകൾക്ക് കാരണം. റൂട്ടറുകൾ ഹോസ്റ്റൈൽ വയർലെസ് ഇൻപുട്ട് പ്രോസസ്സ് ചെയ്യുന്നത് ഒരു അക്രമണകാരിക്ക് നെറ്റ്വർക്ക് കീ അറിയാതെ തന്നെ പ്രവേശനം നൽകാൻ സഹായിക്കുന്നു. ഇത് വൈഫൈ പാസ്വേഡിന്റെ ശക്തിയിൽ നിന്ന് കണക്ഷൻ അഭ്യർത്ഥനകൾ കൈകാര്യം ചെയ്യുന്ന സോഫ്റ്റ്വെയറിന്റെ സുരക്ഷയിലേക്ക് പ്രതിരോധ ചോദ്യം മാറ്റുന്നു. അതിനാൽ, പാസ്വേഡ് മാറ്റുന്നത് മാത്രം ഈ സുരക്ഷാ പിഴവ് പരിഹരിക്കില്ല.
ഈ ഗവേഷണം ഒരൊറ്റ റൂട്ടർ ബ്രാൻഡിനെ മാത്രം ബാധിക്കുന്നില്ല. ബ്രോഡ്കോം ഹാർഡ്വെയർ അടങ്ങിയ എല്ലാ ഉപകരണങ്ങളും ദുർബലമാണെന്ന് ഇത് സ്ഥാപിക്കുന്നില്ല. ഉപഭോക്താക്കൾ അവരുടെ ഉപകരണത്തിന്റെ നിർമ്മാതാവ്, മോഡൽ, ഹാർഡ്വെയർ റിവിഷൻ, ഫേംവെയർ പതിപ്പ്, അപ്ഡേറ്റുകൾക്ക് ഉത്തരവാദിയായ സേവനദാതാവ് എന്നിവ പരിശോധിച്ച് അപ്ഡേറ്റുകൾ ഉറപ്പാക്കേണ്ടത് അത്യാവശ്യമാണ്.
English Summary: A critical security flaw has been identified in Broadcom-based Wi-Fi routers, allowing an unauthenticated attacker within Wi-Fi range to execute code without needing a network password. Security researcher Quentin Kaiser demonstrated extracting wireless passwords and obtaining command shells from affected routers. The vulnerability, dubbed WPSplinter, affects Broadcoms proprietary wireless software and stems from issues in its Wi-Fi Protected Setup implementation. Although Broadcom stated a patch was available, many deployed devices remain unpatched, making password changes alone insufficient for protection.
Tags: Malayalam News, News Malayalam, Latest Malayalam News, Vachakam News, Broadcom Wi-Fi Flaw, Router Security, WPSplinter, Cyber Security, Tech News Malayalam
ചിത്രം: Master Of Bad Composition and Framing, CC BY 2.0, via Wikimedia Commons
വാചകം ന്യൂസ് വാട്ട്സ് ആപ്പ് ഗ്രൂപ്പിൽ പങ്കാളിയാകുവാൻ
ഇവിടെ ക്ലിക്ക് ചെയ്യുക
.
വാട്സ്ആപ്പ്:ചാനലിൽ അംഗമാകാൻ ഇവിടെ ക്ലിക്ക് ചെയ്യുക .
ഫേസ്ബുക് പേജ് ലൈക്ക് ചെയ്യാൻ ഈ ലിങ്കിൽ (https://www.facebook.com/vachakam/) ക്ലിക്ക് ചെയ്യുക.
യൂട്യൂബ് ചാനൽ:വാചകം ന്യൂസ്